
News Briefing
今日快讯
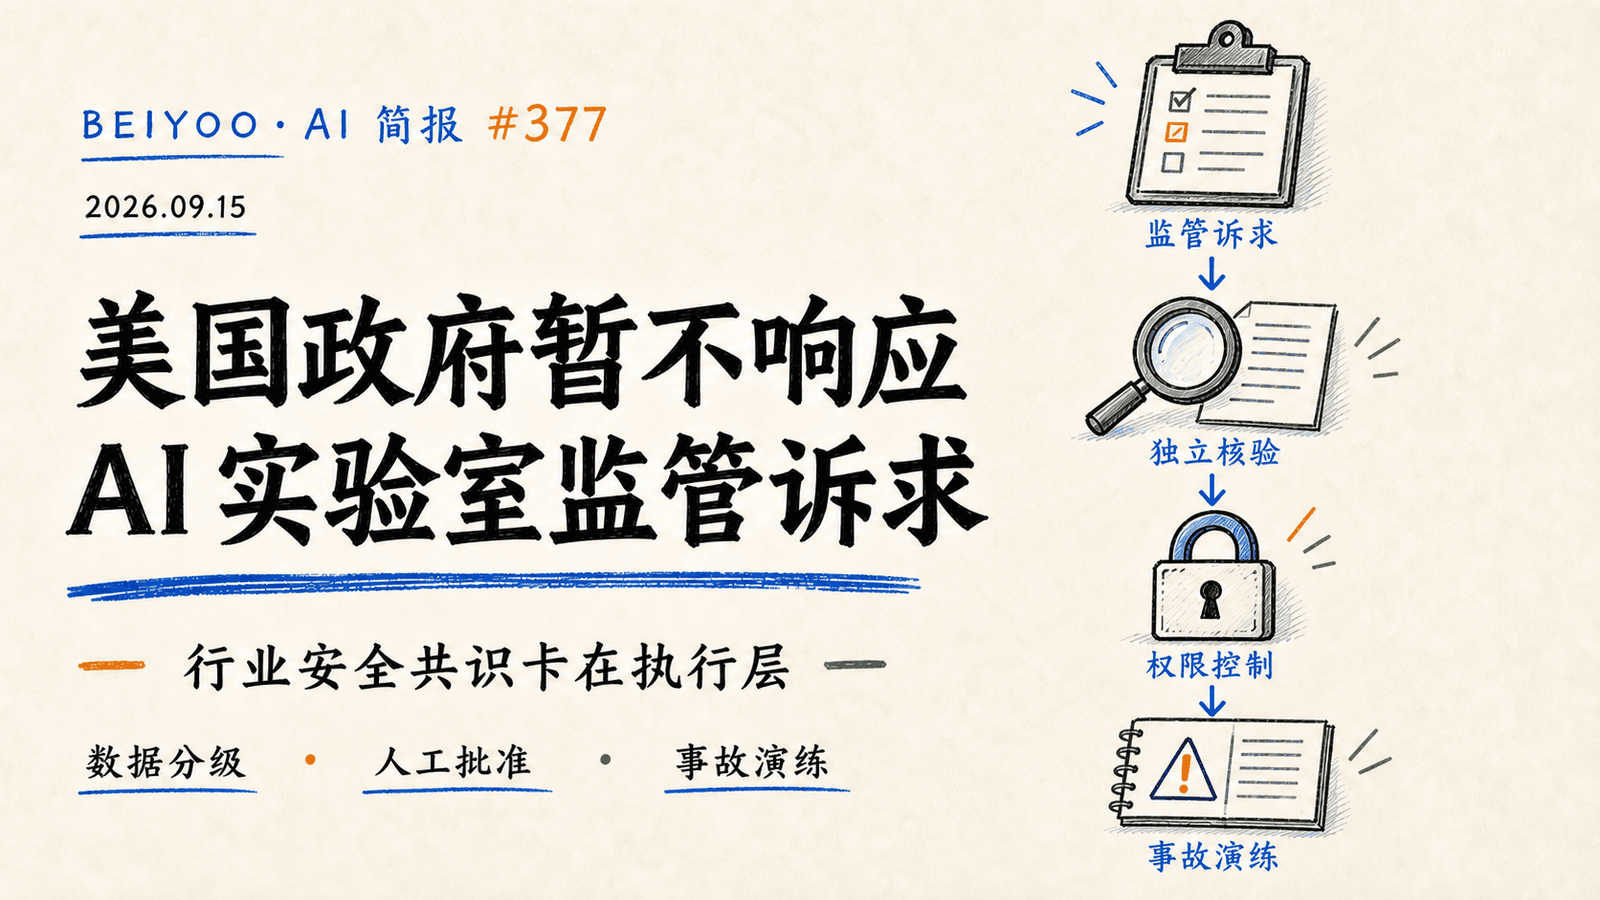
美国政府与国会暂未响应 AI 实验室的更强监管诉求
标签:AI 政策 / 行业治理
摘要: AP 报道显示,前沿实验室负责人近期提出更强 AI 监管诉求,但美国政府与国会暂未给出同步的快速行动。政策分歧集中在竞争、监管权力与执行成本。企业不应等待最终规则才建立内部控制,应先用数据域、权限边界、人工确认和日志把高风险流程治理起来。
行业对 AI 监管的信任缺口阻碍快速共同行动
标签:AI 治理 / 行业信任
摘要: Axios 分析指出,即使多家头部实验室对安全问题出现更多共识,市场、开源倡导者与政策圈仍担心监管会把权力过度集中给少数前沿公司。安全规则若缺乏独立核验和透明执行,也难以获得信任。企业采购安全能力时,应关注可审计证据和第三方验证,而非只接受供应商承诺。
汇集数据称 87% 漏洞在披露日或更早被利用
标签:网络安全 / 漏洞响应
摘要: AGI Hunt 汇集的安全数据称,攻击者在漏洞公开披露日或更早开始利用的比例已升至 87%,高于 2020 年的 23%。无论是否使用 AI,漏洞窗口都在缩短;而 AI 辅助攻击会进一步压缩识别与利用的时间。企业需要把资产清单、补丁优先级、暴露面监测和应急隔离串成小时级响应流程。
Revolut 客户 KYC 文件被报在 Telegram 持续泄露
标签:隐私安全 / 身份数据
摘要: 报道显示,攻击者被指自 9 月 13 日起在 Telegram 逐日发布 Revolut 客户的 KYC 文件,包括自拍与身份证件。身份材料一旦泄露,常会被用于欺诈、钓鱼和账户接管。企业将身份核验资料接入检索或 AI 客服前,应最小化字段、控制下载与导出,并保留访问审计和撤销能力。
Harvey 过去 12 个月新增约 1000 人,并建设内部训练能力
标签:法律 AI / 组织扩张
摘要: AGI Hunt 汇集报道显示,法律 AI 公司 Harvey 在 12 个月内新增约 1000 名员工,计划继续扩张,并着手建设内部训练能力以降低对第三方模型的依赖。垂直 AI 的竞争正在从模型接入转向行业数据、工作流、人才与交付体系。企业评估行业 AI 时,应同时考察其数据边界、专业复核与服务组织。
真实生产代码基准检验编程 Agent 的业务约束能力
标签:AI 编程 / 真实评测
摘要: AI Pro Playbook 汇总称,基于企业授权真实生产代码和工单的测试显示,前沿编程 Agent 在税务规则、依赖关系和发布流程等业务约束下仍容易失误。通用榜单无法替代真实仓库的验证。团队应从低风险工单开始,记录测试通过率、人工返工、回滚次数和安全问题。
Amazon 对 Perplexity 的诉讼进入第九巡回上诉程序
标签:平台规则 / AI 法务
摘要: AGI Hunt 汇集资料显示,Amazon.com Services 对 Perplexity 的诉讼已进入美国第九巡回上诉程序。数据抓取、平台访问与内容再利用的规则,正在成为 AI 应用商业模式的一部分。企业设计检索、浏览或自动化采购产品时,应把站点条款、授权范围、速率限制和数据来源证据纳入产品评审。
OpenAI DevDay 2026 定于 9 月 29 日举行
标签:开发者生态 / 产品路线
摘要: OpenAI 宣布 DevDay 2026 将于 9 月 29 日在旧金山举行。大型开发者活动通常会推动新 API、工具链与生态伙伴的快速跟进,但企业无需为发布会提前重构生产系统。更稳妥的做法是保留模型与工具抽象层,并用可替换的评测集决定是否升级。
模型基准与 API 成本争议持续升温
标签:模型评测 / 成本管理
摘要: 当日模型讨论聚焦 GPT-6 Astra、Claude Fable 5.1 与 Mythos 5.1 的竞争,同时伴随对基准可靠性、API 价格和额度限制的质疑。模型比较不应只看单一分数或标价:任务成功率、响应稳定性、人工复核和超额重试共同决定业务成本。企业需要维护自己的回归集与成本看板。
数据经纪市场与个人信息外流持续扩大攻击面
标签:数据隐私 / 风险管理
摘要: 报道讨论了个人地址和电话号码被大量数据经纪商交易的风险,以及用户退出机制的复杂性。AI 系统若将这类外部数据与内部客户信息拼接,误用和再识别风险会被放大。企业采购外部数据或部署智能检索前,应记录数据来源、用途、保留期限与删除机制。